۱۰ آبان ۱۴۰۵
اخبار سیاسی
به گزارش مجله خبری نگار، سرقت میلیاردها دلار رمزارز از بایننس، بزرگترین صرافی ارز دیجیتال جهان، بار دیگر امنیت زیرساختهای مالی دیجیتال را به صدر اخبار بازگردانده است. در حملهای که بنا بر ارزیابی شرکتهای تحلیل بلاکچین به هکرهای وابسته به کرهشمالی نسبت داده میشود، حدود ۶/۳۶ میلیارد دلار دارایی دیجیتال از کیفپولهای بایننس خارج شده است؛ رقمی که این حمله را به بزرگترین سرقت ثبتشده در تاریخ بازار رمزارز تبدیل میکند.
آنچه این حمله را از بسیاری از سرقتهای سایبری دیگر متمایز میسازد، نهفقط حجم داراییهای از دسترفته، بلکه سرعت اجرای عملیات و شیوه نفوذ مهاجمان است. بخش عمده انتقالها در فاصلهای حدود ۲۰ دقیقه انجام شد؛ زمانی کوتاه که نشان میدهد مهاجمان احتمالا از مدتها قبل برای اجرای این عملیات برنامهریزی کرده بودند.
براساس گزارش شرکت تحلیل بلاکچین TRM Labs، مهاجمان در بامداد جمعه حدود ۶/۳۶ میلیارد دلار دارایی را از کیفپولهای منتسب به بایننس در ۱۰ شبکه بلاکچینی خارج کردند.
این انتقالها شبکههای مختلفی ازجمله اتریوم، بیتکوین، ترون، سولانا، آوالانچ و شبکه ریپل را
دربر گرفت. بخش عمده عملیات از حدود ساعت ۲۰:۰۵ به وقت هماهنگ جهانی آغاز شد و در فاصلهای کوتاه، داراییهای چندین کیفپول به آدرسهایی انتقال یافت که تحت کنترل مهاجمان قرار داشتند.
گستردگی این عملیات نشان میدهد که ماجرا صرفا به سرقت از یک کیفپول محدود نبوده است. مهاجمان ظاهرا توانستهاند به سازوکار تأیید و امضای تراکنشها در زیرساخت کیفپولهای گرم بایننس دسترسی پیدا کنند؛ کیفپولهایی که برای انجام سریع تراکنشها به اینترنت متصل هستند.
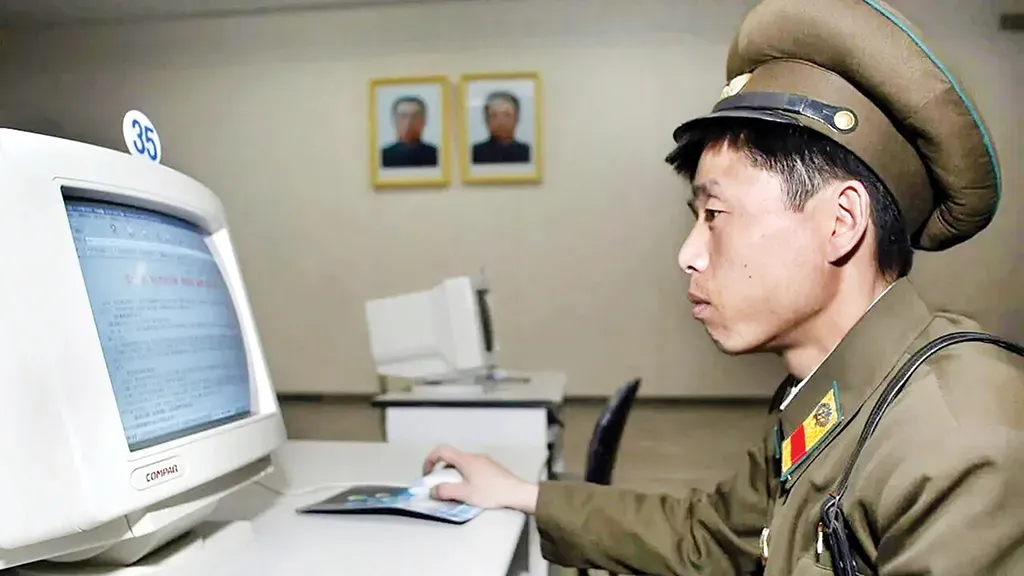
این شرکت گروه هکری تریدر تریتور را مسئول این حمله مذکور معرفی کرده است. این گروه از مجموعههای سایبری منتسب به کرهشمالی محسوب میشود و در سالهای گذشته نیز در حملات بزرگ به پلتفرمهای ارز دیجیتال نقش داشته است.
شرکت چاینا آنالیز نیز در ارزیابی خود احتمال نقش کرهشمالی را بسیار بالا دانسته است. شباهتهای فنی حمله اخیر با عملیاتهای قبلی این گروه، ازجمله سرقت بزرگ از صرافی بایبیت در فوریه ۲۰۲۵، یکی از دلایل این انتساب عنوان شده است.
یکی از مهمترین بخشهای این پرونده، شیوه احتمالی نفوذ مهاجمان به زیرساخت بایننس است. بررسیهای اولیه این صرافی نشان میدهد که ممکن است لپتاپ یکی از مهندسان بخش DevOps شرکت به خطر افتاده باشد.
براساس این سناریو، مهاجمان از طریق دسترسی به تجهیزات یکی از کارکنان توانستهاند به محیط نرمافزاری داخلی راه پیدا کنند و تراکنشهایی را به جریان بیندازند که در نهایت به انتقال میلیاردها دلار دارایی منجر شده است.
شرکت TRM Labs نیز در بررسی فنی خود اعلام کرده که مهاجمان احتمالا به سامانه امضای تراکنش کیفپولهای گرم بایننس دسترسی پیدا کردهاند. اهمیت این موضوع در آن است که مهاجمان برای اجرای عملیات لزوما نیازی به سرقت مستقیم کلیدهای خصوصی نداشتهاند.
بایننس اعلام کرده که تاکنون شواهدی از افشای کلیدهای خصوصی کیفپولهای خود پیدا نکرده است. با این حال، همین احتمال که نفوذ از مسیر یک لپتاپ سازمانی آغاز شده باشد، بار دیگر نشان میدهد امنیت یک مجموعه مالی بزرگ تنها به فناوری رمزنگاری آن وابسته نیست و امنیت کارکنان، تجهیزات و دسترسیهای داخلی نیز اهمیت تعیینکنندهای دارد.
در پی انتشار خبر سرقت، نگرانی درباره امنیت دارایی مشتریان بایننس افزایش یافت. این صرافی برای بررسی ابعاد حادثه، بهطور موقت برداشت و واریز در برخی شبکهها را متوقف کرد.
بایننس اعلام کرده است که دارایی کاربران امن است و تمام خسارتهای ناشی از این حمله را از منابع مالی شرکت و صندوق اضطراری SAFU جبران خواهد کرد. این صندوق پیشتر برای حمایت از کاربران در شرایط بحرانی و حوادث امنیتی ایجاد شده بود. با این حال، توقف موقت برداشتها و انتشار خبر سرقت میلیاردی، بار دیگر اعتماد سرمایهگذاران به صرافیهای متمرکز را در معرض آزمون قرار داده است. حتی اگر شرکت بتواند تمام خسارت مالی را جبران کند، پرسش درباره چگونگی نفوذ مهاجمان و احتمال تکرار چنین اتفاقی همچنان باقی خواهد ماند.
انتساب حملات بزرگ رمزارزی به گروههای هکری کرهشمالی موضوع تازهای نیست. پیونگیانگ سالهاست با اتهام استفاده از عملیات سایبری برای کسب درآمد ارزی و دور زدن تحریمهای بینالمللی روبهروست.
براساس ارزیابی نهادهای امنیتی آمریکا و شرکتهای تحلیل بلاکچین، سرقت داراییهای دیجیتال یکی از روشهایی است که کرهشمالی برای تأمین منابع مالی خود به کار میگیرد. واشنگتن پیشتر مدعی شده بود که بخشی از درآمد حاصل از این حملات در تأمین مالی برنامههای تسلیحاتی و موشکی این کشور مصرف میشود. سرقت ۶/۳۶ میلیارد دلاری اخیر، در صورت تأیید نهایی انتساب آن به کرهشمالی، نشاندهنده ابعاد تازهای از توانایی گروههای سایبری وابسته به دولتها خواهد بود؛ گروههایی که دیگر صرفا به سرقت اطلاعات یا ایجاد اختلال در سامانهها بسنده نمیکنند و میتوانند مستقیما زیرساختهای مالی بینالمللی را هدف قرار دهند.
این حمله همچنین رکورد سرقت ۱/۵ میلیارد دلاری صرافی بایبیت سال ۲۰۲۵ را پشتسر گذاشته است؛ اتفاقی که نشان میدهد رقابت در بازار رمزارزها فقط به قیمت بیتکوین و اتریوم محدود نیست و امنیت سایبری به یکی از مهمترین چالشهای آینده این صنعت تبدیل شده است.
سرقت بایننس یک هشدار جدی برای کل بازار رمزارز است: در اقتصادی که میلیاردها دلار دارایی تنها با چند امضای دیجیتال جابهجا میشود، یک نقطه ضعف در زنجیره امنیتی میتواند خسارتی در ابعاد یک بحران مالی ایجاد کند.