۱۶ آبان ۱۴۰۵
آشپزخانه نگار و آشپزی
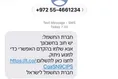
به گزارش مجله خبری نگار،کیوان ویسی با اشاره به شیوههای جدید مجرمان سایبری برای جلب توجه کاربران اظهار کرد: افراد سودجو ممکن است با ارسال لینک یا فایلهای آلوده و استفاده از عناوینی مانند «عکسهای یادگاری»، «عکس با هوش مصنوعی» یا «تو هم در این عکس هستی»، حس کنجکاوی کاربران را تحریک کرده و آنها را به باز کردن لینک یا نصب برنامههای ناشناس ترغیب کنند.
وی افزود: شهروندان باید از باز کردن لینکها و فایلهایی که منبع آنها مشخص نیست خودداری کنند، حتی اگر این موارد از سوی افراد آشنا برای آنها ارسال شده باشد؛ چراکه احتمال آلوده شدن حساب یا تلفن همراه فرستنده و ارسال خودکار پیامهای مخرب وجود دارد.
مدیرکل پدافند غیرعامل استانداری کردستان تأکید کرد: هیچگونه برنامهای نباید از طریق لینکهای ارسالی در پیامرسانها نصب شود و در صورت دریافت چنین پیامهایی، لازم است پیش از هر اقدامی، از طریق تماس مستقیم با فرستنده نسبت به صحت و واقعی بودن پیام اطمینان حاصل شود.
ویسی ادامه داد: در برخی موارد، باز کردن یک فایل یا لینک آلوده میتواند دسترسی مجرمان به اطلاعات شخصی و حسابهای کاربری را فراهم کند و حتی زمینه برداشت غیرمجاز از حسابهای بانکی را به وجود آورد.
وی همچنین هشدار داد: تلفن همراه آلوده ممکن است بدون اطلاع صاحب آن در اختیار مهاجمان قرار گیرد و از طریق آن پیامها یا لینکهای آلوده برای سایر مخاطبان ارسال شود.
مدیرکل پدافند غیرعامل استانداری کردستان در پایان از شهروندان خواست در مواجهه با پیامهای مشکوک، به جای واکنش سریع و از روی کنجکاوی، ابتدا نسبت به صحت آنها اطمینان حاصل کنند و گفت: امنیت دیجیتال از یک تصمیم ساده آغاز میشود و نباید کنجکاوی را با یک کلیک اشتباه پاسخ دهیم.