۱۷ آبان ۱۴۰۵
اخبار علمی آموزشی
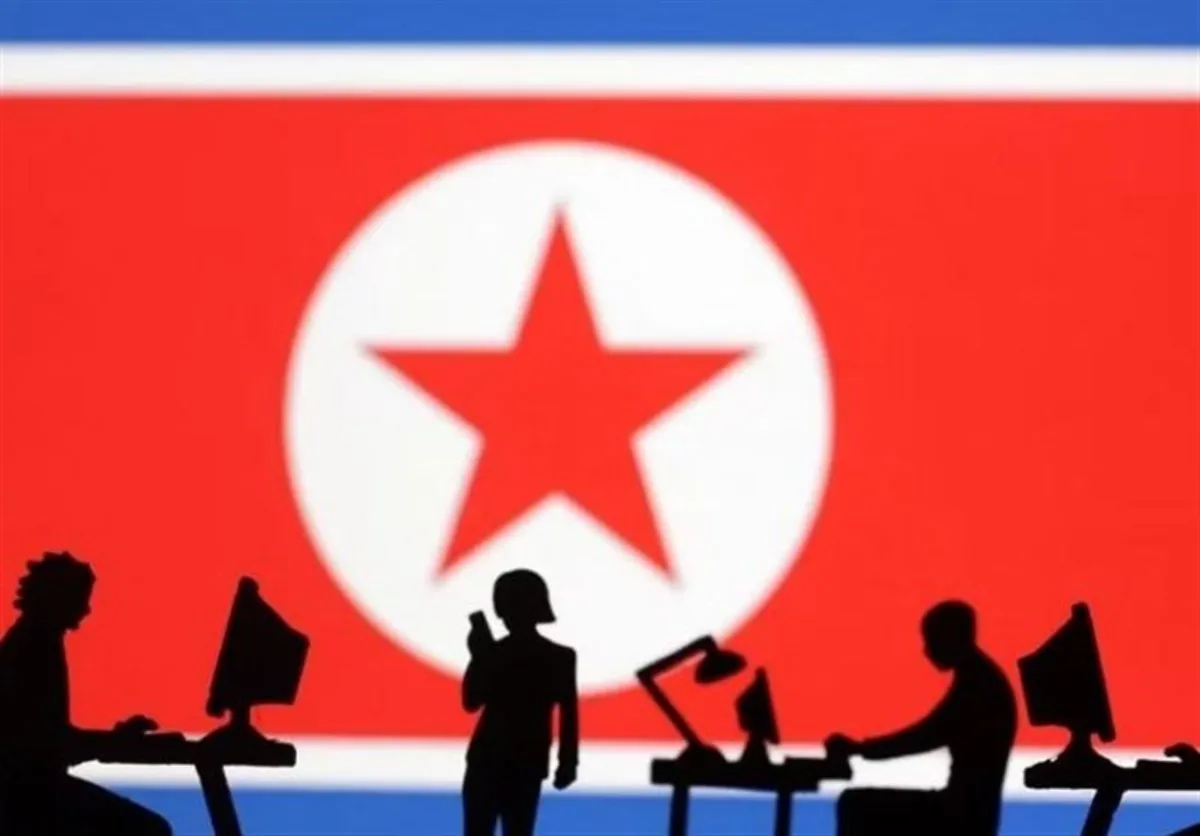
به گزارش مجله خبری نگار، دفتر ریاست جمهوری کره جنوبی روز دوشنبه در بیانیهای اعلام کرد واشنگتن، سئول و توکیو برای راه اندازی یک گروه مشورتی در سطح عالی برای مقابله با تهدیدات سایبری کره شمالی به توافق رسیدند.
این دفتر افزود: ان نوبرگر، جانشین مشاور امنیت ملی آمریکا در تکنولوژیهای نوظهور و سایبری، هفته گذشته گفتگوهایی را با همتایان کره جنوبی و ژاپنی خود در واشنگتن انجام داد. آنها برای برگزاری نشستهای فصلی با چارچوبهای جدید به توافق رسیدند.
در این بیانیه آمده است: هدف از راه اندازی این گروه مشورتی، تقویت تواناییهایی موثر سه کشور در برابر تهدیدات سایبری جهانی از جمله مبارزه مشترک با اقدامات سایبری کره شمالی است که به عنوان منبعی کلیدی سرمایه گذاری بر برنامههای اتمی و موشکی مورد استفاده قرار میگیرد.
خبر تشکیل این گروه مشورتی پس از آن منتشر شد که رهبران این سه کشور در نشستی در ماه اوت در کمپ دیوید برای ایجاد یک گروه کاری سه جانبه جدید با هدف مقابله با تهدیدات سایبری کره شمالی به توافق رسیدند.
براساس این گزارش، ناظران بینالمللی تحریم ها، کره شمالی را به انجام حملات سایبری برای جمع آوری پول برای برنامههای موشکی و اتمی کشورش متهم کردند و گزارشی از سازمان ملل نیز حاکی از آن است که پیونگ یانگ سال گذشته سرقت رمز ارز را افزایش داده و در سال ۲۰۲۲ از تکنیکهای پیچیده برای سرقت این نوع ارزها بیش از هر سال دیگری استفاده کرده است.
این در حالی است که کره شمالی هر گونه اتهام درباره هک کردن و یا انجام حملات سایبری را رد میکند.
چندی قبل پلیس کره جنوبی از حمله سایبری کره شمالی به تمرینات نظامی واشنگتن و سئول خبر داد.
بر اساس گزارشات گویا هکرها که محققان آن را کیمسوکی مینامند، هک خود را از طریق ایمیل به پیمانکاران کره جنوبی که در کره جنوبی-ایالات متحده کار میکنند، انجام دادهاند.
پلیس کره جنوبی در بیانیهای گفت: «تایید شده است که اطلاعات مربوط به ارتش به سرقت رفته است.»، کره شمالی پیش از این هرگونه نقش داشتن در حملات سایبری را رد کرده بود.
به گفته محققان، هکرهای کیمسوکی مدتهاست که از ایمیلهای «فیشینگ نیزهای» استفاده میکنند که هدفها را فریب میدهند تا پسوردها را کنار بگذارند یا روی پیوستها یا لینکهایی که بدافزار را بارگیری میکنند کلیک کنند.
پلیس کره جنوبی و ارتش ایالات متحده تحقیقات مشترکی را انجام دادند و دریافتند آدرس IP استفاده شده در تلاش هک با آدرسی که در هک سال ۲۰۱۴ علیه اپراتور راکتور هستهای کره جنوبی شناسایی شده بود، مطابقت دارد. در آن زمان، کره جنوبی کره شمالی را متهم کرد که در پشت این حمله سایبری قرار دارد.