۱۷ آبان ۱۴۰۵
اخبار علمی آموزشی
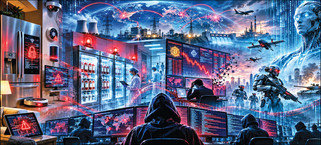
به گزارش مجله خبری نگار، توسعه شبکههای عصبی نه تنها قابلیتهای تجاری، بلکه رویکردهای مجرمان سایبری به حملات سایبری را نیز تغییر میدهد. آنتون داوتوف، متخصص آژانس اینترنتی Relevant به ایزوستیا گفت: هوش مصنوعی (AI) تشخیص آسیبپذیری، تجزیه و تحلیل سیستم و آمادگی برای حمله را تسریع میکند، بنابراین شرکتها باید در روشهای حفاظت از دادههای خود تجدید نظر کنند.
به گفته این متخصص، بسیاری از مراحل حملات سایبری قبلاً به زمان قابل توجه و کار دستی توسط متخصصان نیاز داشت. اکنون، هوش مصنوعی میتواند سریعتر زیرساختها را تجزیه و تحلیل کند، آسیبپذیریها را شناسایی کند، مجموعه دادههای بزرگ را پردازش کند و کد پشتیبانی ایجاد کند.
این متخصص خاطرنشان کرد که استفاده از شبکههای عصبی توسط مهاجمان از تئوری فراتر رفته است. مدلهای مدرن در مراحل مختلف حملات - از جمعآوری اطلاعات در مورد هدف گرفته تا تجزیه و تحلیل دادههای سرقت شده و آمادهسازی ابزارها - استفاده میشوند. با این حال، داوتوف تأکید کرد که نباید فرض کرد که هر هک بزرگی لزوماً با استفاده از هوش مصنوعی مرتبط است. با این حال، هوش مصنوعی تهدیدات موجود را گستردهتر و سریعتر میکند.
به گفته این متخصص، حوادث اخیر مربوط به شرکتهای بزرگ نشان میدهد که مهاجمان اغلب فقط نیاز به یافتن یک نقطه ضعف در زیرساخت دارند. این نقطه ورود میتواند یک جزء وبسایت منسوخ شده، یک API با پیکربندی نادرست، یک حساب کاربری کارمند، یک رمز عبور در یک فایل پیکربندی، یک آسیبپذیری در یک کانتینر یا دسترسی پیمانکار باشد.
داوتوف به عنوان مثال به شرکت مسافرتی TEZ TOUR اشاره کرد که از حمله هکرها به وبسایت خود در ۱۵ سپتامبر ۲۰۲۶ خبر داده بود. این شرکت اظهار داشت که پس از شناسایی فعالیت مشکوک، سیستم ERP خود را ایزوله کرده و هیچ مدرکی مبنی بر به خطر افتادن دادههای مشتریان و شرکا پیدا نکرده است.
در همین حال، گروه DataSuckers مدعی نفوذ گستردهتری شد و زنجیره حمله ادعایی را شرح داد. با این حال، به گفته این متخصص، این اطلاعات به طور مستقل تأیید نشده است.
این متخصص توضیح داد: «این مورد، یک اصل کلی در حملات مدرن را نشان میدهد: پس از دسترسی اولیه، مهاجمان شروع به گسترش قابلیتهای خود در سیستم میکنند.»
این متخصص خاطرنشان کرد که تهدید امروزی محدود به هک وبسایت نیست. مهاجمان میتوانند به حساب کاربری یک کارمند دسترسی پیدا کنند و از آن برای دانلود دادهها، یافتن آسیبپذیری در یک API قدیمی، کشف کلیدهای مخفی در کد یا سوءاستفاده از دسترسی یک پیمانکار استفاده کنند. بنابراین، امنیت یک شرکت نه تنها باید بر محیط خارجی، بلکه بر نظارت مداوم بر فرآیندهای درون زیرساخت نیز متمرکز باشد.
به گفته داوتوف، باید توجه ویژهای به تجزیه و تحلیل گزارشهای رویداد، نظارت بر انتقال دادهها، محافظت از حسابها، تأیید کد و جستجوی نشت اطلاعات حساس شود.
همچنین بررسی منظم حقوق دسترسی کارمندان و پیمانکاران و نظارت بر تنظیمات سرویسهای ابری، کانتینرها، VPNها و فضای ذخیرهسازی شرکت بسیار مهم است.
به گفته این متخصص، یک حوزه جداگانه از حفاظت مربوط به استفاده از شبکههای عصبی در سازمانها است. اتصال عوامل هوش مصنوعی به CRM، اسناد شرکتی، ایمیل یا سایر سیستمها خطرات جدیدی از جمله نشت دادهها، کسب امتیازات بیش از حد توسط مدلها، اجرای دستورات ناخواسته و حملات از طریق درخواستهای ویژه را ایجاد میکند.
داوتوف خاطرنشان کرد که نباید به هوش مصنوعی دسترسی نامحدود به منابع سازمانی داده شود. سیستمهای هوش مصنوعی باید تابع همان اصول امنیتی کارمندان باشند: حداقل امتیازات لازم، نظارت بر اقدامات، ثبت تراکنشها و تأیید بیشتر دستورات حیاتی.
به گفته این متخصص، تغییر اصلی سالهای اخیر ظهور نوع جدیدی از مهاجمان نیست، بلکه افزایش سرعت و مقیاس حملات است. هوش مصنوعی امکان یافتن سریعتر آسیبپذیریها و رسیدگی همزمان به تعداد بیشتری از اهداف را فراهم میکند. در پاسخ، شرکتها مجبور خواهند شد تا به طور فعالتری از تجزیه و تحلیل خودکار، سیستمهای نظارتی و ابزارهای پیشبینی تهدید استفاده کنند.
در سالهای آینده، امنیت سایبری به عنوان نبردی بین سیستمهای خودکار تکامل خواهد یافت: برخی به دنبال نقاط ضعف خواهند گشت، در حالی که برخی دیگر قبل از اینکه مهاجمان بتوانند از آنها سوءاستفاده کنند، آنها را شناسایی و مسدود میکنند.